ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನಲ್ಲಿ ಸೈಬರ್ ಭದ್ರತಾ ಘಟನೆ ವರದಿ ಮಾಡುವ ಕರ್ತವ್ಯಗಳನ್ನು ಸೈಬರ್ ಭದ್ರತಾ ಕಾಯ್ದೆ ( Cyberbeveiligingswet , Cbw) ನಿಯಂತ್ರಿಸುತ್ತದೆ , ಇದು ಆಗಸ್ಟ್ 15, 2026 ರಂದು ಜಾರಿಗೆ ಬಂದಿತು ಮತ್ತು ನೆಟ್ವರ್ಕ್ ಮತ್ತು ಮಾಹಿತಿ ವ್ಯವಸ್ಥೆಗಳ ಭದ್ರತಾ ಕಾಯ್ದೆ ( Wet beveiliging netwerk-en informatiesystemen , Wbni) ಅನ್ನು ಬದಲಾಯಿಸಿತು. ಕಾಯಿದೆಯ ವ್ಯಾಪ್ತಿಗೆ ಒಳಪಡುವ ಸಂಸ್ಥೆಗಳು ಪತ್ತೆಯಾದ 24 ಗಂಟೆಗಳ ಒಳಗೆ ಮಹತ್ವದ ಘಟನೆಯನ್ನು ವರದಿ ಮಾಡಬೇಕು, 72 ಗಂಟೆಗಳ ಒಳಗೆ ಪೂರ್ಣ ಅಧಿಸೂಚನೆಯೊಂದಿಗೆ ಅದನ್ನು ಅನುಸರಿಸಬೇಕು ಮತ್ತು ಒಂದು ತಿಂಗಳೊಳಗೆ ಅಂತಿಮ ವರದಿಯನ್ನು ಸಲ್ಲಿಸಬೇಕು. ವರದಿಗಳು ರಾಷ್ಟ್ರೀಯ ಸೈಬರ್ ಭದ್ರತಾ ಕೇಂದ್ರದ (NCSC) ಪೋರ್ಟಲ್ ಮೂಲಕ ಹೋಗುತ್ತವೆ, ಅದು ಅವುಗಳನ್ನು ಸಂಬಂಧಿತ CSIRT ಮತ್ತು ಸಮರ್ಥ ಮೇಲ್ವಿಚಾರಕರಿಗೆ ರವಾನಿಸುತ್ತದೆ.
CBW, NIS2 ನಿರ್ದೇಶನವನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುತ್ತದೆ ಮತ್ತು ಕ್ರಿಟಿಕಲ್ ಎಂಟಿಟೀಸ್ ರೆಸಿಲಿಯನ್ಸ್ ಆಕ್ಟ್ ( Wet weerbaarheid kritieke entiteiten , Wwke) ಜೊತೆಗೆ ಬರುತ್ತದೆ, ಇದು CER ನಿರ್ದೇಶನವನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುತ್ತದೆ ಮತ್ತು ನಿರ್ಣಾಯಕ ಘಟಕಗಳಾಗಿ ಗೊತ್ತುಪಡಿಸಿದ ಸುಮಾರು ಐದು ನೂರು ಸಂಸ್ಥೆಗಳ ಮೇಲೆ ಭೌತಿಕ ಸ್ಥಿತಿಸ್ಥಾಪಕತ್ವ ಮತ್ತು ವರದಿ ಮಾಡುವ ಬಾಧ್ಯತೆಗಳನ್ನು ವಿಧಿಸುತ್ತದೆ. NIS2 ಮತ್ತು ಡಚ್ ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಆಕ್ಟ್ಗೆ ನಮ್ಮ ವಿಶಾಲ ಮಾರ್ಗದರ್ಶಿಯು ಆರೈಕೆಯ ಕರ್ತವ್ಯವನ್ನು ಪೂರ್ಣವಾಗಿ ಒಳಗೊಂಡಿದೆ; ಈ ಲೇಖನವು ವರದಿ ಮಾಡುವ ಆಡಳಿತದ ಅಡಿಯಲ್ಲಿ ಯಾರು ಬರುತ್ತಾರೆ, ಒಂದು ಘಟನೆ ಮಿತಿಯನ್ನು ದಾಟಿದಾಗ, ಯಾವ ವರದಿಗಳು ಯಾವಾಗ ಬರಬೇಕು, ಯಾವ ಪ್ರಾಧಿಕಾರವು ಅವುಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತದೆ ಮತ್ತು GDPR ಅಥವಾ DORA ಅಡಿಯಲ್ಲಿ ನೀವು ಈಗಾಗಲೇ ಹೊಂದಿರಬಹುದಾದ ಅಧಿಸೂಚನೆ ಬಾಧ್ಯತೆಗಳೊಂದಿಗೆ ಕರ್ತವ್ಯವು ಹೇಗೆ ಸಂವಹನ ನಡೆಸುತ್ತದೆ ಎಂಬುದನ್ನು ವಿವರಿಸುತ್ತದೆ.
ವರದಿ ಮಾಡುವ ಕರ್ತವ್ಯ ಯಾವ ಸಂಸ್ಥೆಗಳಿಗೆ ಅನ್ವಯಿಸುತ್ತದೆ?
ಸಿಬಿಡಬ್ಲ್ಯೂ ಹದಿನೆಂಟು ವಲಯಗಳಾದ್ಯಂತ ಅಗತ್ಯ ಘಟಕಗಳು ಮತ್ತು ಪ್ರಮುಖ ಘಟಕಗಳಿಗೆ ಅನ್ವಯಿಸುತ್ತದೆ. ಅಗತ್ಯ ಘಟಕಗಳಲ್ಲಿ ಇಂಧನ, ಸಾರಿಗೆ, ಬ್ಯಾಂಕಿಂಗ್, ಹಣಕಾಸು ಮಾರುಕಟ್ಟೆ ಮೂಲಸೌಕರ್ಯ, ಆರೋಗ್ಯ, ಕುಡಿಯುವ ನೀರು, ತ್ಯಾಜ್ಯ ನೀರು, ಡಿಜಿಟಲ್ ಮೂಲಸೌಕರ್ಯ, ಐಸಿಟಿ ಸೇವಾ ನಿರ್ವಹಣೆ, ಸಾರ್ವಜನಿಕ ಆಡಳಿತ ಮತ್ತು ಬಾಹ್ಯಾಕಾಶ ಸೇರಿವೆ. ಪ್ರಮುಖ ಘಟಕಗಳಲ್ಲಿ ಅಂಚೆ ಮತ್ತು ಕೊರಿಯರ್ ಸೇವೆಗಳು, ತ್ಯಾಜ್ಯ ನಿರ್ವಹಣೆ, ರಾಸಾಯನಿಕಗಳು ಮತ್ತು ಆಹಾರದ ತಯಾರಿಕೆ, ವೈದ್ಯಕೀಯ ಸಾಧನಗಳು, ಕಂಪ್ಯೂಟರ್ಗಳು ಮತ್ತು ವಾಹನಗಳ ತಯಾರಿಕೆ, ಆನ್ಲೈನ್ ಮಾರುಕಟ್ಟೆಗಳು, ಸರ್ಚ್ ಇಂಜಿನ್ಗಳು ಮತ್ತು ಸಾಮಾಜಿಕ ವೇದಿಕೆಗಳಂತಹ ಡಿಜಿಟಲ್ ಪೂರೈಕೆದಾರರು ಮತ್ತು ಸಂಶೋಧನಾ ಸಂಸ್ಥೆಗಳು ಸೇರಿವೆ.

ಗಾತ್ರವು ಸಾಮಾನ್ಯವಾಗಿ ಒಂದು ವಲಯದೊಳಗಿನ ವರ್ಗೀಕರಣವನ್ನು ನಿರ್ಧರಿಸುತ್ತದೆ. ಅಗತ್ಯ ವಲಯದಲ್ಲಿನ ದೊಡ್ಡ ಸಂಸ್ಥೆಗಳು ಅಗತ್ಯ ಘಟಕಗಳಾಗಿವೆ, ಮಧ್ಯಮ ಗಾತ್ರದ ಸಂಸ್ಥೆಗಳು ಪ್ರಮುಖ ಘಟಕಗಳಾಗಿವೆ ಮತ್ತು ಮಧ್ಯಮ ಗಾತ್ರದ ಮಿತಿಗಿಂತ ಕೆಳಗಿರುವ ಸಂಸ್ಥೆಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಕಾಯಿದೆಯ ಹೊರಗೆ ಬರುತ್ತವೆ. ಆ ಗಾತ್ರದ ನಿಯಮಕ್ಕೆ ವಿನಾಯಿತಿಗಳಿವೆ: DNS ಸೇವೆಗಳ ಪೂರೈಕೆದಾರರು, ಉನ್ನತ ಮಟ್ಟದ ಡೊಮೇನ್ ನೋಂದಣಿಗಳು, ಟ್ರಸ್ಟ್ ಸೇವಾ ಪೂರೈಕೆದಾರರು, ಸಾರ್ವಜನಿಕ ಎಲೆಕ್ಟ್ರಾನಿಕ್ ಸಂವಹನ ಜಾಲಗಳು ಮತ್ತು ಸೇವೆಗಳ ಪೂರೈಕೆದಾರರು ಮತ್ತು ಸಾರ್ವಜನಿಕ ಆಡಳಿತದ ಭಾಗಗಳು ಗಾತ್ರವನ್ನು ಲೆಕ್ಕಿಸದೆ ಕಾಯಿದೆಯ ಅಡಿಯಲ್ಲಿ ಬರುತ್ತವೆ, ಹಾಗೆಯೇ ಸಮಾಜಕ್ಕೆ ನಿರ್ಣಾಯಕ ಸೇವೆಯ ಏಕೈಕ ಪೂರೈಕೆದಾರರಾಗಿರುವ ಅಥವಾ ಅದರ ಅಡ್ಡಿಯು ಗಮನಾರ್ಹ ಪರಿಣಾಮವನ್ನು ಬೀರುವ ಸಂಸ್ಥೆಗಳೂ ಸಹ. ನೀವು ಅಗತ್ಯ ಘಟಕವಾಗಿದ್ದರೂ ಅಥವಾ ಪ್ರಮುಖ ಘಟಕವಾಗಿದ್ದರೂ ವರದಿ ಮಾಡುವ ಗಡುವನ್ನು ಬದಲಾಯಿಸುವುದಿಲ್ಲ; ಇದು ಮೇಲ್ವಿಚಾರಣೆಯ ತೀವ್ರತೆ ಮತ್ತು ದಂಡದ ಮೇಲಿನ ಮಿತಿಯನ್ನು ಬದಲಾಯಿಸುತ್ತದೆ.
ವರದಿ ಮಾಡುವ ಮೊದಲು ನೋಂದಣಿ ಬರುತ್ತದೆ
Cbw ಅಡಿಯಲ್ಲಿ ಬರುವ ಒಂದು ಸಂಸ್ಥೆಯು NCSC ಯಿಂದ ಇರಿಸಲ್ಪಟ್ಟ ರಾಷ್ಟ್ರೀಯ ಘಟಕದ ನೋಂದಣಿಯಲ್ಲಿ ತನ್ನನ್ನು ನೋಂದಾಯಿಸಿಕೊಳ್ಳಬೇಕು, ಇತರ ವಿಷಯಗಳ ಜೊತೆಗೆ ಅದರ ವಲಯ, ಘಟನೆಗಳಿಗೆ ಸಂಬಂಧಿಸಿದ ಸಂಪರ್ಕ ವಿವರಗಳು ಮತ್ತು ಅದು ಜವಾಬ್ದಾರರಾಗಿರುವ ಇಂಟರ್ನೆಟ್ ಡೊಮೇನ್ ಹೆಸರುಗಳನ್ನು ನಮೂದಿಸಬೇಕು. ನೋಂದಣಿಯು ಮೊದಲ ಘಟನೆಗಾಗಿ ಕಾಯಬಹುದಾದ ಔಪಚಾರಿಕತೆಯಲ್ಲ: ನೋಂದಣಿಯು CSIRT ಮತ್ತು ಮೇಲ್ವಿಚಾರಕರಿಗೆ ನೀವು ಯಾರೆಂದು ತಿಳಿಯುವ ವಿಧಾನವಾಗಿದೆ ಮತ್ತು ಪೋರ್ಟಲ್ ಮೂಲಕ ವರದಿ ಮಾಡುವುದು ನೀವು ಅದರಲ್ಲಿದ್ದೀರಿ ಎಂದು ಊಹಿಸುತ್ತದೆ. ನೋಂದಾಯಿತ ವಿವರಗಳಿಗೆ ಬದಲಾವಣೆಗಳನ್ನು ರವಾನಿಸಬೇಕು.
ನೋಂದಣಿಯ ಜೊತೆಗೆ ಕಾಯಿದೆಯು ಕಾಳಜಿಯ ಕರ್ತವ್ಯವನ್ನು ವಿಧಿಸುತ್ತದೆ. ಘಟಕಗಳು ತಮ್ಮ ನೆಟ್ವರ್ಕ್ ಮತ್ತು ಮಾಹಿತಿ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಅಪಾಯಗಳ ವಿರುದ್ಧ ಸೂಕ್ತ ಮತ್ತು ಪ್ರಮಾಣಾನುಗುಣವಾದ ತಾಂತ್ರಿಕ, ಕಾರ್ಯಾಚರಣೆ ಮತ್ತು ಸಾಂಸ್ಥಿಕ ಕ್ರಮಗಳನ್ನು ತೆಗೆದುಕೊಳ್ಳಬೇಕು, ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಡಿಕ್ರಿ ( ಸೈಬರ್ಬೆವಿಲಿಗಿಂಗ್ಸ್ಬೆಸ್ಲುಯಿಟ್ ) ಮತ್ತು ಮಂತ್ರಿ ನಿಯಮಗಳಲ್ಲಿ ಮತ್ತಷ್ಟು ಕೆಲಸ ಮಾಡಬೇಕು. ಕಾಯಿದೆಯು ಜವಾಬ್ದಾರಿಯನ್ನು ಮೇಲ್ಭಾಗದಲ್ಲಿ ಇರಿಸುತ್ತದೆ: ನಿರ್ವಹಣಾ ಸಂಸ್ಥೆಯು ಅಪಾಯ-ನಿರ್ವಹಣಾ ಕ್ರಮಗಳನ್ನು ಅನುಮೋದಿಸುತ್ತದೆ, ಅನುಸರಣೆಗೆ ಜವಾಬ್ದಾರನಾಗಿರುತ್ತದೆ ಮತ್ತು ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಅಪಾಯಗಳ ಕುರಿತು ತರಬೇತಿಯನ್ನು ಅನುಸರಿಸಬೇಕು. ಆ ಹೊಣೆಗಾರಿಕೆಯು ಹಳೆಯ Wbni ಯೊಂದಿಗಿನ ಪ್ರಾಯೋಗಿಕ ವ್ಯತ್ಯಾಸಗಳಲ್ಲಿ ಒಂದಾಗಿದೆ ಮತ್ತು ಇದು IT ಪ್ರಶ್ನೆಗಿಂತ ಆಡಳಿತ ಪ್ರಶ್ನೆಯಾಗಿದೆ. ಇದು ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿಯ ಕ್ರಿಮಿನಲ್-ಕಾನೂನಿನ ಪಕ್ಕದಲ್ಲಿದೆ, ಅದರ ಮೇಲೆ ಸೈಬರ್ ಅಪರಾಧ III ಕಾಯಿದೆಯ ಕುರಿತು ನಮ್ಮ ಟಿಪ್ಪಣಿ ಆರಂಭಿಕ ಹಂತವಾಗಿದೆ. ಡಚ್ ವ್ಯವಹಾರವು ಪರಿಗಣಿಸಬೇಕಾದ ಅನುಸರಣೆ ಚೌಕಟ್ಟುಗಳ ನಮ್ಮ ಅವಲೋಕನವು ಅದನ್ನು ಸನ್ನಿವೇಶದಲ್ಲಿ ಇರಿಸುತ್ತದೆ.
ಒಂದು ಘಟನೆ ವರದಿಯಾದಾಗ
ಪ್ರಚೋದಕವು ಯಾವುದೇ ಘಟನೆಯಲ್ಲ, ಒಂದು ಮಹತ್ವದ ಘಟನೆಯಾಗಿದೆ. ಒಂದು ಘಟನೆಯು ಸೇವೆಗಳ ಗಂಭೀರ ಕಾರ್ಯಾಚರಣೆಯ ಅಡಚಣೆಯನ್ನು ಉಂಟುಮಾಡಿದಾಗ ಅಥವಾ ಸಂಬಂಧಿತ ಘಟಕಕ್ಕೆ ಆರ್ಥಿಕ ನಷ್ಟವನ್ನು ಉಂಟುಮಾಡಿದಾಗ ಅಥವಾ ಉಂಟುಮಾಡುವ ಸಾಮರ್ಥ್ಯವನ್ನು ಹೊಂದಿರುವಾಗ ಅಥವಾ ಗಣನೀಯ ವಸ್ತು ಅಥವಾ ವಸ್ತುವಲ್ಲದ ಹಾನಿಯನ್ನುಂಟುಮಾಡುವ ಮೂಲಕ ಇತರ ನೈಸರ್ಗಿಕ ಅಥವಾ ಕಾನೂನುಬದ್ಧ ವ್ಯಕ್ತಿಗಳ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರಿದಾಗ ಅಥವಾ ಪರಿಣಾಮ ಬೀರುವ ಸಾಮರ್ಥ್ಯವನ್ನು ಹೊಂದಿರುವಾಗ ಅದು ಮಹತ್ವದ್ದಾಗಿದೆ. ಗಡಿಯಾರವು ತನಿಖೆ ಪೂರ್ಣಗೊಂಡ ನಂತರವಲ್ಲ, ಪತ್ತೆಯಾದಾಗ ಪ್ರಾರಂಭವಾಗುತ್ತದೆ, ಆದ್ದರಿಂದ ಅಪೂರ್ಣ ಮಾಹಿತಿಯ ಮೇಲೆ ಮೊದಲ ನಿರ್ಧಾರ ತೆಗೆದುಕೊಳ್ಳಬೇಕಾಗುತ್ತದೆ.

ಶಾಸನಬದ್ಧ ಮಾನದಂಡವು ಮುಕ್ತವಾಗಿರುವುದರಿಂದ, ವಲಯ-ನಿರ್ದಿಷ್ಟ ಮಿತಿಗಳು ಮತ್ತು ಮಾರ್ಗದರ್ಶನವು ಅದನ್ನು ತುಂಬುತ್ತದೆ. ಮಹತ್ವವನ್ನು ನಿರ್ಣಯಿಸುವಲ್ಲಿ ಮುಖ್ಯವಾದ ಪ್ರಶ್ನೆಗಳೆಂದರೆ ಸೇವೆ ಎಷ್ಟು ಸಮಯದಿಂದ ಲಭ್ಯವಿಲ್ಲ ಮತ್ತು ಎಷ್ಟು ಸ್ವೀಕರಿಸುವವರಿಗೆ, ಡೇಟಾವನ್ನು ಪ್ರವೇಶಿಸಲಾಗಿದೆಯೇ ಅಥವಾ ಅನುಮತಿಯಿಲ್ಲದೆ ಬದಲಾಯಿಸಲಾಗಿದೆಯೇ ಮತ್ತು ಯಾವ ವರ್ಗಗಳಲ್ಲಿ, ಪರಿಣಾಮಗಳು ಇತರ ಸದಸ್ಯ ರಾಷ್ಟ್ರಗಳನ್ನು ತಲುಪುತ್ತವೆಯೇ, ಘಟನೆಯು ನೀವು ಇತರ ಅಗತ್ಯ ಅಥವಾ ಪ್ರಮುಖ ಘಟಕಗಳಿಗೆ ಪೂರೈಸುವ ಸೇವೆಗಳನ್ನು ಅಡ್ಡಿಪಡಿಸುತ್ತದೆಯೇ ಮತ್ತು ಚೇತರಿಕೆಗೆ ಎಷ್ಟು ಸಮಯ ತೆಗೆದುಕೊಳ್ಳುತ್ತದೆ ಎಂದು ನಿರೀಕ್ಷಿಸಲಾಗಿದೆ. ಕ್ಯಾಸ್ಕೇಡಿಂಗ್ ಪರಿಣಾಮಗಳು ತಮ್ಮದೇ ಆದ ಹಕ್ಕನ್ನು ಪರಿಗಣಿಸುತ್ತವೆ: ಉಲ್ಲಂಘನೆಯು ಆಸ್ಪತ್ರೆಯನ್ನು ಅಡ್ಡಿಪಡಿಸುವ ಕ್ಲೌಡ್ ಪೂರೈಕೆದಾರನು ತನ್ನದೇ ಆದ ನಷ್ಟಗಳ ಆಧಾರದ ಮೇಲೆ ಮಾತ್ರವಲ್ಲದೆ ಆ ಅಡಚಣೆಯ ಆಧಾರದ ಮೇಲೆ ವರದಿ ಮಾಡುತ್ತಾನೆ.
ಮುಕ್ತ ಮಾನದಂಡಕ್ಕೆ ಸಮಂಜಸವಾದ ಪ್ರತಿಕ್ರಿಯೆಯೆಂದರೆ ಏನಾದರೂ ಸಂಭವಿಸುವ ಮೊದಲು ನಿಮ್ಮ ಸ್ವಂತ ಮಿತಿ ಎಲ್ಲಿದೆ ಎಂದು ಬರೆಯುವುದು. ಒಂದು ಸಣ್ಣ ಆಂತರಿಕ ವರ್ಗೀಕರಣ ಮಾನದಂಡವನ್ನು ಸ್ಥಿರವಾಗಿ ಅನ್ವಯಿಸಲಾಗುತ್ತದೆ ಮತ್ತು ದಾಖಲಿಸಲಾಗುತ್ತದೆ, ನಂತರ ಮೇಲ್ವಿಚಾರಕರು ನಿರ್ದಿಷ್ಟ ಘಟನೆಯನ್ನು ಏಕೆ ವರದಿ ಮಾಡಲಿಲ್ಲ ಎಂದು ಕೇಳಿದರೆ ಅದು ಕಾರ್ಯಾಚರಣೆಯ ನೆರವು ಮತ್ತು ಉತ್ತಮ ನಂಬಿಕೆಯ ಪುರಾವೆಯಾಗಿದೆ.
ಮೂರು ವರದಿಗಳು ಮತ್ತು ಅವುಗಳ ಅಂತಿಮ ದಿನಾಂಕಗಳು
ವರದಿ ಮಾಡುವ ಕರ್ತವ್ಯವನ್ನು ಹಂತ ಹಂತವಾಗಿ ಮಾಡಲಾಗುತ್ತದೆ. ಮಹತ್ವದ ಘಟನೆಯ ಬಗ್ಗೆ ತಿಳಿದ 24 ಗಂಟೆಗಳ ಒಳಗೆ ನೀವು ಮುಂಚಿನ ಎಚ್ಚರಿಕೆಯನ್ನು ಸಲ್ಲಿಸುತ್ತೀರಿ, ಘಟನೆಯು ಕಾನೂನುಬಾಹಿರ ಅಥವಾ ದುರುದ್ದೇಶಪೂರಿತ ಕೃತ್ಯಗಳಿಂದ ಉಂಟಾಗಿದೆಯೇ ಮತ್ತು ಅದು ಗಡಿಯಾಚೆಗಿನ ಪರಿಣಾಮಗಳನ್ನು ಹೊಂದಿರಬಹುದೇ ಎಂದು ತಿಳಿಸುತ್ತೀರಿ. 72 ಗಂಟೆಗಳ ಒಳಗೆ ನೀವು ಘಟನೆಯ ಅಧಿಸೂಚನೆಯನ್ನು ಸಲ್ಲಿಸುತ್ತೀರಿ, ಇದು ಘಟನೆಯ ಆರಂಭಿಕ ಮೌಲ್ಯಮಾಪನ, ಅದರ ತೀವ್ರತೆ ಮತ್ತು ಪರಿಣಾಮ ಮತ್ತು ಲಭ್ಯವಿರುವಲ್ಲಿ, ರಾಜಿಯ ಸೂಚಕಗಳೊಂದಿಗೆ ಮುಂಚಿನ ಎಚ್ಚರಿಕೆಯನ್ನು ನವೀಕರಿಸುತ್ತದೆ. ಘಟನೆಯ ಅಧಿಸೂಚನೆಯ ಒಂದು ತಿಂಗಳೊಳಗೆ ನೀವು ಅಂತಿಮ ವರದಿಯನ್ನು ಸಲ್ಲಿಸುತ್ತೀರಿ, ಘಟನೆಯ ವಿವರವಾದ ವಿವರಣೆ, ಅದರ ತೀವ್ರತೆ ಮತ್ತು ಪರಿಣಾಮಗಳು, ಬೆದರಿಕೆ ಅಥವಾ ಮೂಲ ಕಾರಣದ ಪ್ರಕಾರ, ಅನ್ವಯಿಸಲಾದ ತಗ್ಗಿಸುವ ಕ್ರಮಗಳು ಮತ್ತು, ಸಂಬಂಧಿತವಾದಲ್ಲಿ, ಗಡಿಯಾಚೆಗಿನ ಪ್ರಭಾವವನ್ನು ಒಳಗೊಂಡಿದೆ.

ತಿಂಗಳು ಮುಗಿದ ನಂತರವೂ ಘಟನೆ ಮುಂದುವರಿದರೆ, ನೀವು ಪ್ರಗತಿ ವರದಿಯನ್ನು ಸಲ್ಲಿಸಬೇಕು, ನಂತರ ಘಟನೆಯನ್ನು ನಿರ್ವಹಿಸಿದ ಒಂದು ತಿಂಗಳೊಳಗೆ ಅಂತಿಮ ವರದಿಯನ್ನು ಸಲ್ಲಿಸಬೇಕು. ಈ ಯೋಜನೆಯ ಜೊತೆಗೆ ಎರಡು ಕಡಿಮೆ ಗಡುವುಗಳಿವೆ. ಟ್ರಸ್ಟ್ ಸೇವಾ ಪೂರೈಕೆದಾರರು ತಮ್ಮ ಟ್ರಸ್ಟ್ ಸೇವೆಗಳ ನಿಬಂಧನೆಯ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರುವ ಘಟನೆಯನ್ನು 72 ಗಂಟೆಗಳ ಒಳಗೆ ವರದಿ ಮಾಡುತ್ತಾರೆ, 24 ಗಂಟೆಗಳ ಒಳಗೆ ವರದಿ ಮಾಡುತ್ತಾರೆ. ಮತ್ತು ಒಂದು ಗಮನಾರ್ಹ ಘಟನೆಯು ನಿಮ್ಮ ಸೇವೆಯ ಸ್ವೀಕರಿಸುವವರ ಮೇಲೆ ಪರಿಣಾಮ ಬೀರಿದರೆ, ನೀವು ಆ ಸ್ವೀಕರಿಸುವವರಿಗೆ ಘಟನೆಯ ಅನಗತ್ಯ ವಿಳಂಬವಿಲ್ಲದೆ ಮತ್ತು ಬೆದರಿಕೆ ಇದ್ದಲ್ಲಿ, ಅವರು ಸ್ವತಃ ತೆಗೆದುಕೊಳ್ಳಬಹುದಾದ ಕ್ರಮಗಳು ಅಥವಾ ಪರಿಹಾರಗಳ ಬಗ್ಗೆ ತಿಳಿಸಬೇಕು.
ನಿಮ್ಮ ವರದಿಯನ್ನು ಯಾರು ಸ್ವೀಕರಿಸುತ್ತಾರೆ
ನೀವು NCSC ಪೋರ್ಟಲ್ ಮೂಲಕ ಫೈಲ್ ಮಾಡಿ, ಮತ್ತು ಅಧಿಸೂಚನೆಯನ್ನು ಅಲ್ಲಿಂದ ನಿಮ್ಮ ವಲಯಕ್ಕೆ ಜವಾಬ್ದಾರರಾಗಿರುವ CSIRT ಮತ್ತು ಅದನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುವ ಮೇಲ್ವಿಚಾರಕರಿಗೆ ರವಾನಿಸಲಾಗುತ್ತದೆ. ಪ್ರವೇಶದ ಆ ಏಕೈಕ ಅಂಶವು ಉದ್ದೇಶಪೂರ್ವಕ ಸರಳೀಕರಣವಾಗಿದೆ: ಸಮಯದ ಒತ್ತಡದಲ್ಲಿ ನೀವು ಜವಾಬ್ದಾರಿಗಳ ವಿಭಜನೆಯನ್ನು ರೂಪಿಸಬೇಕಾಗಿಲ್ಲ. ಮೇಲ್ವಿಚಾರಣೆಯು ಸ್ವತಃ ವಲಯೀಯವಾಗಿ ಉಳಿದಿದೆ. ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ ಅಥಾರಿಟಿ ಫಾರ್ ಡಿಜಿಟಲ್ ಇನ್ಫ್ರಾಸ್ಟ್ರಕ್ಚರ್ ( ರಿಜ್ಸಿನ್ಸ್ಪೆಕ್ಟಿ ಡಿಜಿಟೇಲ್ ಇನ್ಫ್ರಾಸ್ಟ್ರಕ್ಚರ್ , RDI) ಡಿಜಿಟಲ್ ಮೂಲಸೌಕರ್ಯ, ಡಿಜಿಟಲ್ ಪೂರೈಕೆದಾರರು ಮತ್ತು ಕೇಂದ್ರ ಸರ್ಕಾರದ ಹೆಚ್ಚಿನ ಭಾಗವನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುತ್ತದೆ; ಮಾನವ ಪರಿಸರ ಮತ್ತು ಸಾರಿಗೆ ಇನ್ಸ್ಪೆಕ್ಟರೇಟ್ (ILT) ಜಲ ಪ್ರಾಧಿಕಾರಗಳು ಮತ್ತು ಸಾರಿಗೆಯ ಭಾಗಗಳನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುತ್ತದೆ; ಆರೋಗ್ಯವು ಆರೋಗ್ಯ ಮತ್ತು ಯುವ ಆರೈಕೆ ಇನ್ಸ್ಪೆಕ್ಟರೇಟ್ (IGJ) ಗೆ ಸೇರುತ್ತದೆ; ಮತ್ತು ಹಣಕಾಸು ವಲಯವನ್ನು ಡಿ ನೆಡರ್ಲ್ಯಾಂಡ್ಸ್ಚೆ ಬ್ಯಾಂಕ್ ಮತ್ತು ಹಣಕಾಸು ಮಾರುಕಟ್ಟೆಗಳಿಗಾಗಿ ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ ಪ್ರಾಧಿಕಾರವು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುತ್ತದೆ. ನಿಮ್ಮ ವಲಯವನ್ನು ಯಾವ ಮೇಲ್ವಿಚಾರಕರು ಒಳಗೊಳ್ಳುತ್ತಾರೆ ಎಂಬುದನ್ನು ದೃಢೀಕರಿಸುವುದು ಮತ್ತು ನಿಮ್ಮ ಘಟನೆ ಯೋಜನೆಯಲ್ಲಿ ಅದರ ಸಂಪರ್ಕ ವಿವರಗಳನ್ನು ದಾಖಲಿಸುವುದು ಐದು ನಿಮಿಷಗಳ ವ್ಯಾಯಾಮವಾಗಿದ್ದು, ಬೆಳಿಗ್ಗೆ ಮೂರು ಗಂಟೆಗೆ ಉತ್ತಮವಾಗಿ ಮಾಡಲು ಅಸಾಧ್ಯ.
ಇತರ ವರದಿ ಮಾಡುವ ಕರ್ತವ್ಯಗಳು ಅತಿಕ್ರಮಿಸುವಲ್ಲಿ
ಒಂದೇ ಘಟನೆ ಅಪರೂಪಕ್ಕೆ ಒಂದೇ ಕರ್ತವ್ಯವನ್ನು ಪ್ರಚೋದಿಸುತ್ತದೆ. ಘಟನೆಯು ವೈಯಕ್ತಿಕ ಡೇಟಾವನ್ನು ಒಳಗೊಂಡಿರುವಲ್ಲಿ, GDPR ಸಮಾನಾಂತರವಾಗಿ ಅನ್ವಯಿಸುತ್ತದೆ: ವೈಯಕ್ತಿಕ ಡೇಟಾ ಉಲ್ಲಂಘನೆಯ ಬಗ್ಗೆ ಅರಿವು ಮೂಡಿದ 72 ಗಂಟೆಗಳ ಒಳಗೆ ಡಚ್ ಡೇಟಾ ಸಂರಕ್ಷಣಾ ಪ್ರಾಧಿಕಾರಕ್ಕೆ ತಿಳಿಸಬೇಕು, ಅದು ವ್ಯಕ್ತಿಗಳಿಗೆ ಅಪಾಯವನ್ನುಂಟುಮಾಡುವ ಸಾಧ್ಯತೆಯಿಲ್ಲದಿದ್ದರೆ, ಮತ್ತು ಅವರ ಹಕ್ಕುಗಳು ಮತ್ತು ಸ್ವಾತಂತ್ರ್ಯಗಳಿಗೆ ಅಪಾಯ ಹೆಚ್ಚಿರುವಲ್ಲಿ ಡೇಟಾ ವಿಷಯಗಳಿಗೆ ಸ್ವತಃ ತಿಳಿಸಬೇಕು. ಆ ಬಾಧ್ಯತೆಯು CBW ನಿಂದ ಸ್ವತಂತ್ರವಾಗಿದೆ, ಬೇರೆ ಪ್ರಾಧಿಕಾರಕ್ಕೆ ಹೋಗುತ್ತದೆ ಮತ್ತು ಬೇರೆ ಮಿತಿಯ ವಿರುದ್ಧ ನಿರ್ಣಯಿಸಲಾಗುತ್ತದೆ ಮತ್ತು ಘಟನೆಯು ಪ್ರೊಸೆಸರ್ನಲ್ಲಿ ಸಂಭವಿಸಿದಲ್ಲಿ ಡೇಟಾ ಸಂಸ್ಕರಣಾ ಒಪ್ಪಂದದಲ್ಲಿನ ಪಾತ್ರಗಳ ಹಂಚಿಕೆಯು ಯಾರಿಗೆ ತಿಳಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ನಿರ್ಧರಿಸುತ್ತದೆ, ಸಾಮಾನ್ಯ ಡೇಟಾ ಸಂರಕ್ಷಣಾ ನಿಯಂತ್ರಣಕ್ಕೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿಯು ಹೇಳುತ್ತದೆ.
ಹಣಕಾಸು ಘಟಕಗಳು Cbw ಆಡಳಿತಕ್ಕೆ ಸೇರ್ಪಡೆಯಾಗಿಲ್ಲ, ಬದಲಾಗಿ ಇದಕ್ಕೆ ಮುಖ್ಯ ಅಪವಾದವಾಗಿದೆ. ಡಿಜಿಟಲ್ ಆಪರೇಷನಲ್ ರೆಸಿಲಿಯನ್ಸ್ ಆಕ್ಟ್ (DORA) ICT ಅಪಾಯ ನಿರ್ವಹಣೆ ಮತ್ತು ಪ್ರಮುಖ ICT-ಸಂಬಂಧಿತ ಘಟನೆಗಳನ್ನು ಸಮರ್ಥ ಹಣಕಾಸು ಮೇಲ್ವಿಚಾರಕರಿಗೆ ವರದಿ ಮಾಡುವ ಬಗ್ಗೆ ತನ್ನದೇ ಆದ ನಿಯಮಗಳನ್ನು ಒಳಗೊಂಡಿದೆ ಮತ್ತು ಆ ನಿಯಮಗಳು ಕನಿಷ್ಠ ಸಮಾನವಾಗಿದ್ದರೆ, ಅವು ಅನುಗುಣವಾದ NIS2 ಬಾಧ್ಯತೆಗಳನ್ನು ಬದಲಾಯಿಸುತ್ತವೆ. ಆದ್ದರಿಂದ ಒಂದು ಬ್ಯಾಂಕ್ ಅಥವಾ ವಿಮಾದಾರರು DORA ಅಡಿಯಲ್ಲಿ ಡಿ ನೆಡರ್ಲ್ಯಾಂಡ್ಸ್ಚೆ ಬ್ಯಾಂಕ್ ಅಥವಾ ಹಣಕಾಸು ಮಾರುಕಟ್ಟೆಗಳಿಗಾಗಿ ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ ಪ್ರಾಧಿಕಾರಕ್ಕೆ ಒಂದು ಪ್ರಮುಖ ICT ಘಟನೆಯನ್ನು ವರದಿ ಮಾಡುತ್ತಾರೆ ಮತ್ತು DORA ಅಗತ್ಯವಿರುವ ಮಾಹಿತಿಯ ನೋಂದಣಿಯಲ್ಲಿ ICT ಮೂರನೇ ವ್ಯಕ್ತಿಯ ಪೂರೈಕೆದಾರರೊಂದಿಗೆ ಅದರ ಒಪ್ಪಂದದ ವ್ಯವಸ್ಥೆಗಳನ್ನು ನೋಂದಾಯಿಸುತ್ತಾರೆ; ಅದು Cbw ಅಡಿಯಲ್ಲಿ ಆ ವರದಿಯನ್ನು ನಕಲು ಮಾಡುವುದಿಲ್ಲ. ಎಲೆಕ್ಟ್ರಾನಿಕ್ ಸಂವಹನ ಜಾಲಗಳು ಮತ್ತು ಸೇವೆಗಳ ಪೂರೈಕೆದಾರರು ದೂರಸಂಪರ್ಕ ಕಾಯ್ದೆಯ ಅಡಿಯಲ್ಲಿ ತಮ್ಮದೇ ಆದ ನಿರಂತರತೆ ಅಧಿಸೂಚನೆ ಕರ್ತವ್ಯಗಳನ್ನು ಹೊಂದಿರುತ್ತಾರೆ ಮತ್ತು ನಿರ್ಣಾಯಕ ಘಟಕಗಳಾಗಿ ಗೊತ್ತುಪಡಿಸಿದ ಸಂಸ್ಥೆಗಳು Wwke ಅಡಿಯಲ್ಲಿ ಅಡಚಣೆಗಳನ್ನು ವರದಿ ಮಾಡುತ್ತವೆ. ಘಟನೆಯ ಮೊದಲು ಇವುಗಳಲ್ಲಿ ಯಾವುದು ನಿಮಗೆ ಅನ್ವಯಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ಮ್ಯಾಪಿಂಗ್ ಮಾಡುವುದು ಅತ್ಯಂತ ಉಪಯುಕ್ತ ಪೂರ್ವಸಿದ್ಧತಾ ಹಂತವಾಗಿದೆ.
ನೀವು ತಡವಾಗಿ ವರದಿ ಮಾಡಿದರೆ ಅಥವಾ ವರದಿ ಮಾಡದಿದ್ದರೆ ಏನಾಗುತ್ತದೆ?
CBW ಅಡಿಯಲ್ಲಿರುವ ಮೇಲ್ವಿಚಾರಕರು ಸಾಮಾನ್ಯ ಆಡಳಿತಾತ್ಮಕ ಪರಿಕರಗಳನ್ನು ಮತ್ತು ನಂತರ ಕೆಲವನ್ನು ಹೊಂದಿರುತ್ತಾರೆ. ಅವರು ಮಾಹಿತಿಯನ್ನು ಕೋರಬಹುದು, ಲೆಕ್ಕಪರಿಶೋಧನೆಗೆ ಆದೇಶಿಸಬಹುದು, ಬದ್ಧ ಸೂಚನೆಗಳನ್ನು ನೀಡಬಹುದು, ದಂಡ ಪಾವತಿಗೆ ಒಳಪಟ್ಟ ಆದೇಶವನ್ನು ವಿಧಿಸಬಹುದು ( ಕೊನೆಯದಾಗಿ ಎರಡು ಬಾರಿ ) ಮತ್ತು ಆಡಳಿತಾತ್ಮಕ ದಂಡವನ್ನು ವಿಧಿಸಬಹುದು. NIS2 ಸದಸ್ಯ ರಾಷ್ಟ್ರಗಳು ಅಗತ್ಯ ಘಟಕಗಳಿಗೆ ಕನಿಷ್ಠ ಹತ್ತು ಮಿಲಿಯನ್ ಯುರೋಗಳು ಅಥವಾ ವಿಶ್ವಾದ್ಯಂತ ವಾರ್ಷಿಕ ವಹಿವಾಟಿನ ಎರಡು ಪ್ರತಿಶತದಷ್ಟು ಗರಿಷ್ಠ ದಂಡವನ್ನು ಲಭ್ಯವಾಗುವಂತೆ ಮಾಡಬೇಕಾಗುತ್ತದೆ, ಯಾವುದು ಹೆಚ್ಚೋ ಅದನ್ನು ಮತ್ತು ಪ್ರಮುಖ ಘಟಕಗಳಿಗೆ ಕನಿಷ್ಠ ಏಳು ಮಿಲಿಯನ್ ಯುರೋಗಳು ಅಥವಾ 1.4 ಪ್ರತಿಶತದಷ್ಟು ದಂಡವನ್ನು ವಿಧಿಸಬೇಕು; ಡಚ್ ಗರಿಷ್ಠವನ್ನು CBW ನಲ್ಲಿಯೇ ನಿಗದಿಪಡಿಸಲಾಗಿದೆ. ಅಗತ್ಯ ಘಟಕಗಳಿಗೆ ನಿರ್ದೇಶನವು ಮೇಲ್ವಿಚಾರಕರಿಗೆ, ಕೊನೆಯ ಉಪಾಯವಾಗಿ, ಪ್ರಮಾಣೀಕರಣ ಅಥವಾ ಅಧಿಕಾರವನ್ನು ಅಮಾನತುಗೊಳಿಸಲು ಮತ್ತು ಒಬ್ಬ ವ್ಯಕ್ತಿಯು ನಿರ್ವಹಣಾ ಕಾರ್ಯಗಳನ್ನು ನಿರ್ವಹಿಸುವುದನ್ನು ನಿಷೇಧಿಸಲು ಸಹ ಅನುಮತಿಸುತ್ತದೆ.
ಈ ಬಹಿರಂಗಪಡಿಸುವಿಕೆ ಕೇವಲ ಆಡಳಿತಾತ್ಮಕವಲ್ಲ. ಒಂದು ಘಟನೆ ಸಾರ್ವಜನಿಕರಿಗೆ ತಿಳಿದ ನಂತರ ಗ್ರಾಹಕರು ಮತ್ತು ಒಪ್ಪಂದದ ಪ್ರತಿಪಕ್ಷಗಳಿಂದ ಪ್ರಶ್ನೆಗಳು ಬರುತ್ತವೆ ಮತ್ತು ತಡವಾದ ಅಥವಾ ಅಪೂರ್ಣ ವರದಿಯು ನಂತರದ ಯಾವುದೇ ವಿವಾದದಲ್ಲಿ ಸಂಸ್ಥೆಯ ಸ್ಥಾನವನ್ನು ದುರ್ಬಲಗೊಳಿಸುತ್ತದೆ. ನಿರ್ದೇಶಕರು ಮತ್ತು ಕಂಪನಿಗಳ ಕಾನೂನು ಜವಾಬ್ದಾರಿಗಳ ಕುರಿತು ನಮ್ಮ ಟಿಪ್ಪಣಿಯು ಆ ಬಹಿರಂಗಪಡಿಸುವಿಕೆಯು ಸಂಸ್ಥೆಯೊಳಗೆ ಎಲ್ಲಿದೆ ಎಂಬುದನ್ನು ವಿವರಿಸುತ್ತದೆ.
ನೈಜ ಘಟನೆಯಿಂದ ಬದುಕುಳಿಯುವ ಕಾರ್ಯವಿಧಾನವನ್ನು ನಿರ್ಮಿಸುವುದು
ಯಾರು ಏನು ಮಾಡುತ್ತಾರೆ ಎಂಬುದನ್ನು ಮುಂಚಿತವಾಗಿ ನಿರ್ಧರಿಸಿದ ಸಂಸ್ಥೆಗಳು ಮಾತ್ರ 24 ಮತ್ತು 72 ಗಂಟೆಗಳ ಗಡುವನ್ನು ಪೂರೈಸುತ್ತವೆ. ಒಂದು ಕಾರ್ಯಸಾಧ್ಯವಾದ ಕಾರ್ಯವಿಧಾನವು ವರದಿ ಮಾಡುವ ಮಿತಿಯ ವಿರುದ್ಧ ಘಟನೆಯನ್ನು ನಿರ್ಣಯಿಸುವ ವ್ಯಕ್ತಿ, ಅಧಿಸೂಚನೆಯನ್ನು ಅನುಮೋದಿಸುವ ವ್ಯಕ್ತಿ, ಅದನ್ನು ಸಲ್ಲಿಸುವ ವ್ಯಕ್ತಿ ಮತ್ತು ಪ್ರಾಧಿಕಾರದೊಂದಿಗೆ ಸಂಪರ್ಕದಲ್ಲಿರುವ ವ್ಯಕ್ತಿಯನ್ನು ಪ್ರತಿ ಪಾತ್ರಕ್ಕೂ ಹೆಸರಿಸಲಾದ ಉಪನಾಯಕನೊಂದಿಗೆ ಹೆಸರಿಸುತ್ತದೆ, ಏಕೆಂದರೆ ಘಟನೆಗಳು ಕಚೇರಿ ಸಮಯವನ್ನು ಗೌರವಿಸುವುದಿಲ್ಲ. ಮೌಲ್ಯಮಾಪನ ಹಂತವು ಪತ್ತೆಯಾದ ಮೊದಲ ಎರಡು ಗಂಟೆಗಳಲ್ಲಿ ನಡೆಯಬೇಕು; ಮುಂಚಿನ ಎಚ್ಚರಿಕೆಯನ್ನು ಮೊದಲ ದಿನದೊಳಗೆ ರಚಿಸಬೇಕು, ಪರಿಶೀಲಿಸಬೇಕು ಮತ್ತು ಚೆನ್ನಾಗಿ ಸಲ್ಲಿಸಬೇಕು.

ಸಿದ್ಧಪಡಿಸಿದ ಟೆಂಪ್ಲೇಟ್ಗಳು 24-ಗಂಟೆಗಳ ಗಡುವನ್ನು ಪೂರೈಸುವುದು ಮತ್ತು ಅದನ್ನು ತಪ್ಪಿಸುವುದರ ನಡುವಿನ ವ್ಯತ್ಯಾಸವನ್ನುಂಟುಮಾಡುತ್ತವೆ. ಮುಂಚಿನ ಎಚ್ಚರಿಕೆ ಟೆಂಪ್ಲೇಟ್ಗೆ ಪತ್ತೆ ಸಮಯ, ಘಟನೆಯ ವರ್ಗ, ಪರಿಣಾಮ ಬೀರುವ ವ್ಯವಸ್ಥೆಗಳು, ದುರುದ್ದೇಶಪೂರಿತ ಚಟುವಟಿಕೆಯನ್ನು ಶಂಕಿಸಲಾಗಿದೆಯೇ ಮತ್ತು ಗಡಿಯಾಚೆಗಿನ ಪರಿಣಾಮಗಳು ಸಾಧ್ಯವೇ, ಜೊತೆಗೆ ಹೆಸರಿಸಲಾದ ಸಂಪರ್ಕದ ಅಗತ್ಯವಿದೆ. ಘಟನೆ ಅಧಿಸೂಚನೆ ಟೆಂಪ್ಲೇಟ್ ತೀವ್ರತೆಯ ಮೌಲ್ಯಮಾಪನ, ಪರಿಣಾಮದ ವ್ಯಾಪ್ತಿ, ಪರಿಣಾಮ ಬೀರುವ ಸ್ವೀಕರಿಸುವವರ ಸಂಖ್ಯೆ, ರಾಜಿಯ ಸೂಚಕಗಳು ಮತ್ತು ಈಗಾಗಲೇ ತೆಗೆದುಕೊಂಡಿರುವ ನಿಯಂತ್ರಣ ಕ್ರಮಗಳನ್ನು ಸೇರಿಸುತ್ತದೆ. ಅಂತಿಮ ವರದಿ ಟೆಂಪ್ಲೇಟ್ ಟೈಮ್ಲೈನ್, ಮೂಲ ಕಾರಣ, ಪೂರ್ಣ ಪರಿಣಾಮ ಮತ್ತು ಸ್ಥಳದಲ್ಲಿ ಇರಿಸಲಾದ ಕ್ರಮಗಳನ್ನು ಒಳಗೊಂಡಿದೆ. ಇವುಗಳನ್ನು ಆಫ್ಲೈನ್ನಲ್ಲಿಯೂ ಪ್ರವೇಶಿಸಬಹುದು; ನಿಮ್ಮ ವ್ಯವಸ್ಥೆಗಳನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸುವ ಘಟನೆಯು ಅವು ಸಂಗ್ರಹವಾಗಿರುವ ವಿಕಿಯನ್ನು ಸಹ ತೆಗೆದುಹಾಕುತ್ತದೆ. ಕರಡಿನ ಒಂದು ಸಣ್ಣ ಕಾನೂನು ವಿಮರ್ಶೆಯು ಕೆಲಸದ ಹರಿವಿನಲ್ಲಿ ನಿರ್ಮಿಸುವುದು ಯೋಗ್ಯವಾಗಿದೆ ಮತ್ತು ನಮ್ಮ ಐಟಿ ವಕೀಲರು ಅದನ್ನು ಒಂದು ಗಂಟೆಯೊಳಗೆ ಮಾಡಲು ಒಗ್ಗಿಕೊಂಡಿರುತ್ತಾರೆ.
ಐಸಿಟಿ ಮೂರನೇ ವ್ಯಕ್ತಿಗಳ ನೋಂದಣಿ ಪ್ರತ್ಯೇಕ ಗಮನಕ್ಕೆ ಅರ್ಹವಾಗಿದೆ. ವರದಿ ಮಾಡಬಹುದಾದ ಘಟನೆಗಳಲ್ಲಿ ಹೆಚ್ಚಿನ ಭಾಗವು ಪೂರೈಕೆದಾರರಿಂದ ಹುಟ್ಟಿಕೊಳ್ಳುತ್ತದೆ ಮತ್ತು ನಿಮ್ಮ ಸ್ವಂತ ವರದಿಗೆ ಅಗತ್ಯವಿರುವ ತಾಂತ್ರಿಕ ಮಾಹಿತಿಯ ಹಕ್ಕಿನೊಂದಿಗೆ ನಿಮಗೆ ತಕ್ಷಣ ತಿಳಿಸುವ ಒಪ್ಪಂದದ ಬಾಧ್ಯತೆಯು ಘಟನೆಯ ಮೊದಲು ಕ್ಲೌಡ್ ಅಥವಾ ಪೂರೈಕೆದಾರ ಒಪ್ಪಂದದಲ್ಲಿರಬೇಕು . ಇದು ಭದ್ರತಾ ಪ್ರಶ್ನೆಯಂತೆಯೇ ಖರೀದಿ ಪ್ರಶ್ನೆಯಾಗಿದೆ ಮತ್ತು ಇದು ಪೂರೈಕೆ ಸರಪಳಿಯ ಮೂಲಕ ನಡೆಯುವ ವಿಶಾಲವಾದ ಡ್ಯೂ ಡಿಲಿಜಿನ್ಸ್ ಬಾಧ್ಯತೆಗಳಿಗೆ ಸೇರಿದೆ.
ತರಬೇತಿ ಮತ್ತು ಆಡಳಿತ
ದಾಖಲೆಯಲ್ಲಿ ವಾಸಿಸುವ ಕಾರ್ಯವಿಧಾನಗಳು ವಿಫಲಗೊಳ್ಳುತ್ತವೆ. ಭದ್ರತಾ ತಂಡದ ಹೊರಗಿನ ಸಿಬ್ಬಂದಿ ಸಂಭವನೀಯ ಘಟನೆ ಹೇಗಿರುತ್ತದೆ ಎಂಬುದನ್ನು ಗುರುತಿಸಬೇಕು, ಯಾವುದೇ ಸಮಯದಲ್ಲಿ ಯಾರನ್ನು ಸಂಪರ್ಕಿಸಬೇಕು ಎಂದು ತಿಳಿದಿರಬೇಕು ಮತ್ತು ಅವರು ಸ್ವತಃ ತನಿಖೆ ಮಾಡಬಾರದು ಅಥವಾ ಯಾವುದನ್ನೂ ಅಳಿಸಬಾರದು ಎಂಬುದನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಬೇಕು. ಭದ್ರತಾ ತಂಡವು ವರ್ಗೀಕರಣ ಮಾನದಂಡ ಮತ್ತು ಕೆಲಸದ ಹರಿವನ್ನು ಒತ್ತಡದಲ್ಲಿ ಅನ್ವಯಿಸಲು ಸಾಕಷ್ಟು ಚೆನ್ನಾಗಿ ತಿಳಿದಿರಬೇಕು, ಅಂದರೆ ಪ್ರಾಯೋಗಿಕವಾಗಿ ಅವುಗಳನ್ನು ಪೂರ್ವಾಭ್ಯಾಸ ಮಾಡುವುದು: ಪತ್ತೆಹಚ್ಚುವಿಕೆಯಿಂದ ಅಂತಿಮ ವರದಿಯವರೆಗೆ ವಾಸ್ತವಿಕ ಸನ್ನಿವೇಶವನ್ನು ನಡೆಸುವ ಟೇಬಲ್ಟಾಪ್ ವ್ಯಾಯಾಮವು ಲಿಖಿತ ಕಾರ್ಯವಿಧಾನವು ಮರೆಮಾಡುವ ಅಂತರವನ್ನು ಬಹಿರಂಗಪಡಿಸುತ್ತದೆ.
ಮಂಡಳಿಯ ಮಟ್ಟದಲ್ಲಿ CBW ಸೈಬರ್ ಭದ್ರತಾ ಅಪಾಯವನ್ನು ಸಾಂದರ್ಭಿಕ ಅಪಾಯಕ್ಕಿಂತ ಹೆಚ್ಚಾಗಿ ಸ್ಥಿರ ವಸ್ತುವನ್ನಾಗಿ ಮಾಡುತ್ತದೆ. ನಿರ್ವಹಣಾ ಸಂಸ್ಥೆಯು ಅಪಾಯ-ನಿರ್ವಹಣಾ ಕ್ರಮಗಳನ್ನು ಅನುಮೋದಿಸುತ್ತದೆ ಮತ್ತು ತರಬೇತಿ ಪಡೆಯಬೇಕು; ಇದು ಘಟನೆಗಳ ನಿಯಮಿತ ಖಾತೆಯನ್ನು, ಸಲ್ಲಿಸಿದ ವರದಿಗಳನ್ನು ಮತ್ತು ಅಧಿಕಾರಿಗಳಿಂದ ಸ್ವೀಕರಿಸಿದ ಪ್ರತಿಕ್ರಿಯೆಗಳನ್ನು ಪಡೆಯಬೇಕು ಮತ್ತು ಒಬ್ಬ ಹೆಸರಿಸಲಾದ ಕಾರ್ಯನಿರ್ವಾಹಕನು ವರದಿ ಮಾಡುವ ಅನುಸರಣೆಯನ್ನು ಹೊಂದಿರಬೇಕು. ನಮ್ಮ ನಿಯಂತ್ರಕ ಅನುಸರಣೆ ಅಭ್ಯಾಸವು ಸಂಸ್ಥೆಗಳು ಆ ಆಡಳಿತವನ್ನು ಜಾರಿಗೆ ತರಲು ಮತ್ತು ಮೇಲ್ವಿಚಾರಕನು ಮಾಡುವ ಮೊದಲು ಅದನ್ನು ಪರೀಕ್ಷಿಸಲು ಸಹಾಯ ಮಾಡುತ್ತದೆ.
ಮುಂದೆ ಏನು ಮಾಡಬೇಕು
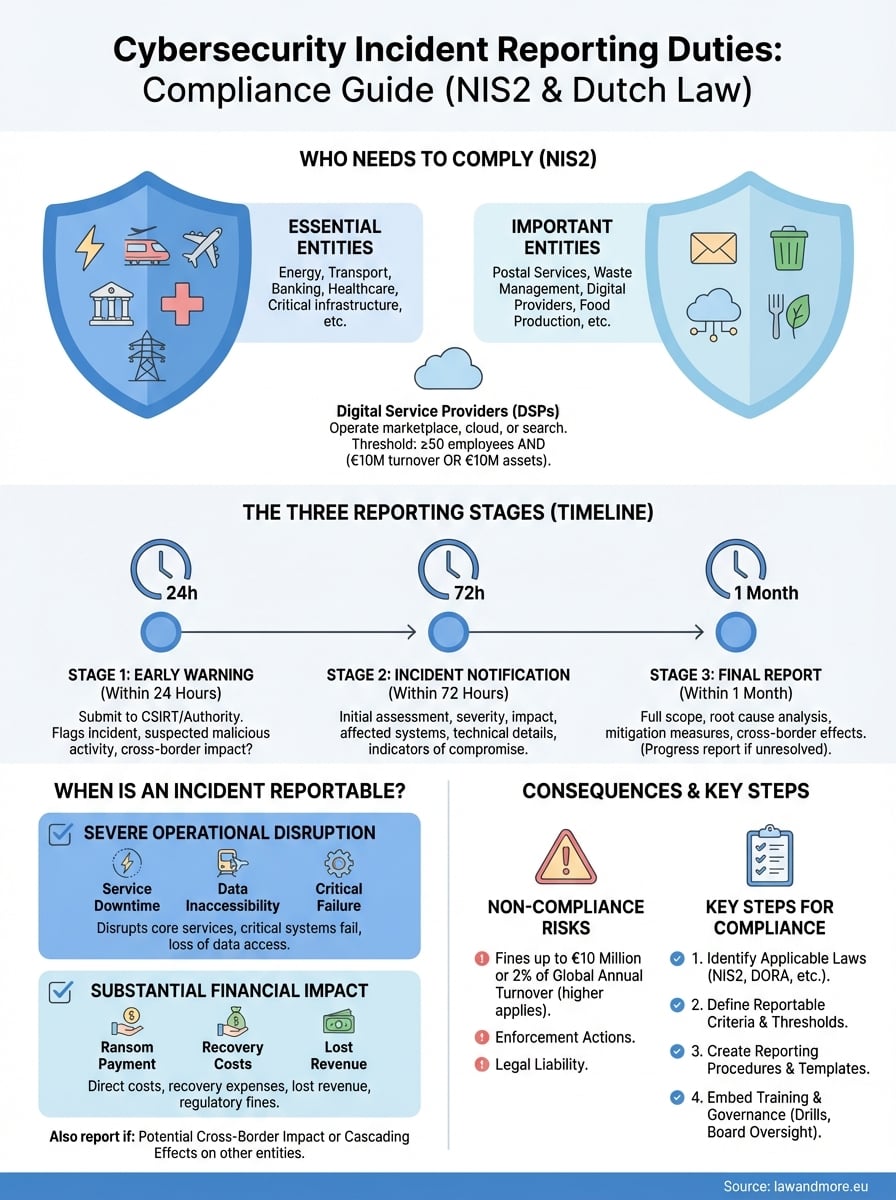
ಒಂದು ಸಂಸ್ಥೆಯು ತನ್ನ ಸೈಬರ್ ಭದ್ರತಾ ಘಟನೆ ವರದಿ ಮಾಡುವ ಕರ್ತವ್ಯಗಳನ್ನು ಪೂರೈಸುತ್ತದೆಯೇ ಎಂಬುದನ್ನು ಮೂರು ವಿಷಯಗಳು ನಿರ್ಧರಿಸುತ್ತವೆ: ಅದು CBW ಅಡಿಯಲ್ಲಿ ಬರುತ್ತದೆಯೇ ಮತ್ತು NCSC ಯಲ್ಲಿ ನೋಂದಾಯಿಸಲ್ಪಟ್ಟಿದೆಯೇ ಎಂದು ತಿಳಿದುಕೊಳ್ಳುವುದು, ಮಹತ್ವದ್ದಾಗಿ ಪರಿಗಣಿಸಲಾಗುವ ವಿಷಯಗಳಿಗೆ ಲಿಖಿತ ಮಿತಿಯನ್ನು ಹೊಂದಿರುವುದು ಮತ್ತು ದಿನದ ಯಾವುದೇ ಗಂಟೆಯಲ್ಲಿ 24 ಗಂಟೆಗಳ ಒಳಗೆ ಮುಂಚಿನ ಎಚ್ಚರಿಕೆಯನ್ನು ಸಲ್ಲಿಸಲು ಸಾಧ್ಯವಾಗುವ ಹೆಸರಿಸಲಾದ ವ್ಯಕ್ತಿಯನ್ನು ಹೊಂದಿರುವುದು. ಉಳಿದೆಲ್ಲವೂ ಆ ಮೂರರಿಂದ ಅನುಸರಿಸುತ್ತದೆ. ಮೊದಲು ನೋಂದಣಿಯನ್ನು ಪರಿಶೀಲಿಸಿ, ಏಕೆಂದರೆ ಅದನ್ನು ನೋಡಿಕೊಳ್ಳದ ಸಂಸ್ಥೆಗಳಿಗೆ ಈಗಾಗಲೇ ಬಾಕಿ ಇರುವ ಏಕೈಕ ಬಾಧ್ಯತೆಯಾಗಿದೆ ಮತ್ತು ಮೇಲ್ವಿಚಾರಕರು ಪರಿಶೀಲಿಸಲು ಇದು ಸುಲಭವಾಗಿದೆ.
Law & More ಸೈಬರ್ ಸೆಕ್ಯುರಿಟಿ ಕಾಯ್ದೆಯ ವ್ಯಾಪ್ತಿಯ ಬಗ್ಗೆ, ಘಟನೆ-ವರದಿ ಮಾಡುವ ಕಾರ್ಯವಿಧಾನಗಳು ಮತ್ತು ಪೂರೈಕೆದಾರರ ಷರತ್ತುಗಳ ಕರಡು ರಚನೆ ಮತ್ತು ವರದಿಯ ನಿರ್ವಹಣೆ ಮತ್ತು ಅದನ್ನು ಅನುಸರಿಸುವ ಮೇಲ್ವಿಚಾರಣಾ ಪತ್ರವ್ಯವಹಾರದ ಬಗ್ಗೆ ಸಂಸ್ಥೆಗಳಿಗೆ ಸಲಹೆ ನೀಡುತ್ತದೆ. ಒಂದು ಘಟನೆಯು ವೈಯಕ್ತಿಕ ಡೇಟಾ, ಪೂರೈಕೆ ಸರಪಳಿ ಅಥವಾ ಒಪ್ಪಂದದ ವಿವಾದವನ್ನು ಒಳಗೊಂಡಿದ್ದರೆ, ನಾವು ಆ ಎಳೆಗಳನ್ನು ಅನುಕ್ರಮವಾಗಿ ಅಲ್ಲ, ಬದಲಿಗೆ ಒಟ್ಟಿಗೆ ತೆಗೆದುಕೊಳ್ಳಬಹುದು. ನಿಮ್ಮ ಸಂಸ್ಥೆಯು ಕಾಯ್ದೆಯ ಅಡಿಯಲ್ಲಿ ಬರುತ್ತದೆಯೇ ಎಂದು ನಿಮಗೆ ಖಚಿತವಿಲ್ಲದಿದ್ದರೆ, ಅದು ಮೊದಲು ಇತ್ಯರ್ಥಪಡಿಸಬೇಕಾದ ಪ್ರಶ್ನೆಯಾಗಿದೆ ಮತ್ತು ನಾವು ಅದಕ್ಕೆ ಉತ್ತರಿಸಲು ಸಂತೋಷಪಡುತ್ತೇವೆ.